Vill du bara sluta använda samma lösenord överallt räcker det att låta webbläsaren spara dem. Chrome, Safari, Edge och Firefox kan i dag spara och fylla i lösenord, föreslå starka lösenord och kontrollera om sparade lösenord har läckt, enligt Internetstiftelsen. En fristående lösenordshanterare har ändå ett övertag i både säkerhet och funktioner, bedömer Internetstiftelsen.
Lösenordshanterarna skiljer sig mest i var valvet med lösenorden ligger, vad som händer om du glömmer huvudlösenordet och hur du får ut allt den dag du vill byta. I en undersökning från Internetstiftelsen i januari 2025 svarade 49 procent att de har samma lösenord till flera konton och 29 procent att de bara har unika lösenord. Övriga 22 procent ville inte svara.
Lösenordshanterare skiljer sig mest i var valvet ligger
Exemplen i tabellen är Googles och Apples inbyggda lösningar, Bitwarden som molntjänst, KeePass som lokal fil och Vaultwarden som egen server.
| Sort | Var valvet ligger | Om du tappar åtkomsten | Så får du ut allt |
|---|---|---|---|
| Inbyggd i webbläsaren eller kontot (Google Lösenordshantering, Icloud-nyckelringen) | I Google-kontot när du är inloggad i Chrome. Icloud-nyckelringen är inbyggd i Apples operativsystem. | Krypteringsnyckeln till lösenorden ligger i Google-kontot. Med kryptering på enheten kan du förlora lösenorden om du förlorar nyckeln. Icloud-nyckelringen låses upp med skärmlåslösenordet eller Touch ID/Face ID. | Chrome: Google Lösenordshantering, Inställningar, Ladda ned fil vid Exportera lösenord. Mac: appen Lösenord, Arkiv, Exportera alla lösenord till fil, som en okrypterad CSV-fil. |
| Molntjänst med egen app (Bitwarden, 1Password, Proton Pass) | Hos leverantören. Synkningen är totalsträckskrypterad, så företaget bakom molntjänsten kan inte se lösenorden. | Bitwarden kan inte återställa huvudlösenordet. Fungerar ingen av återvägarna, som en redan inloggad app, nödåtkomst eller inloggning med en godkänd enhet, går varken kontot eller datan att få tillbaka. | Bitwarden exporterar till .json, .csv, krypterad .json och .zip med bilagor, och rekommenderar krypterad .json. |
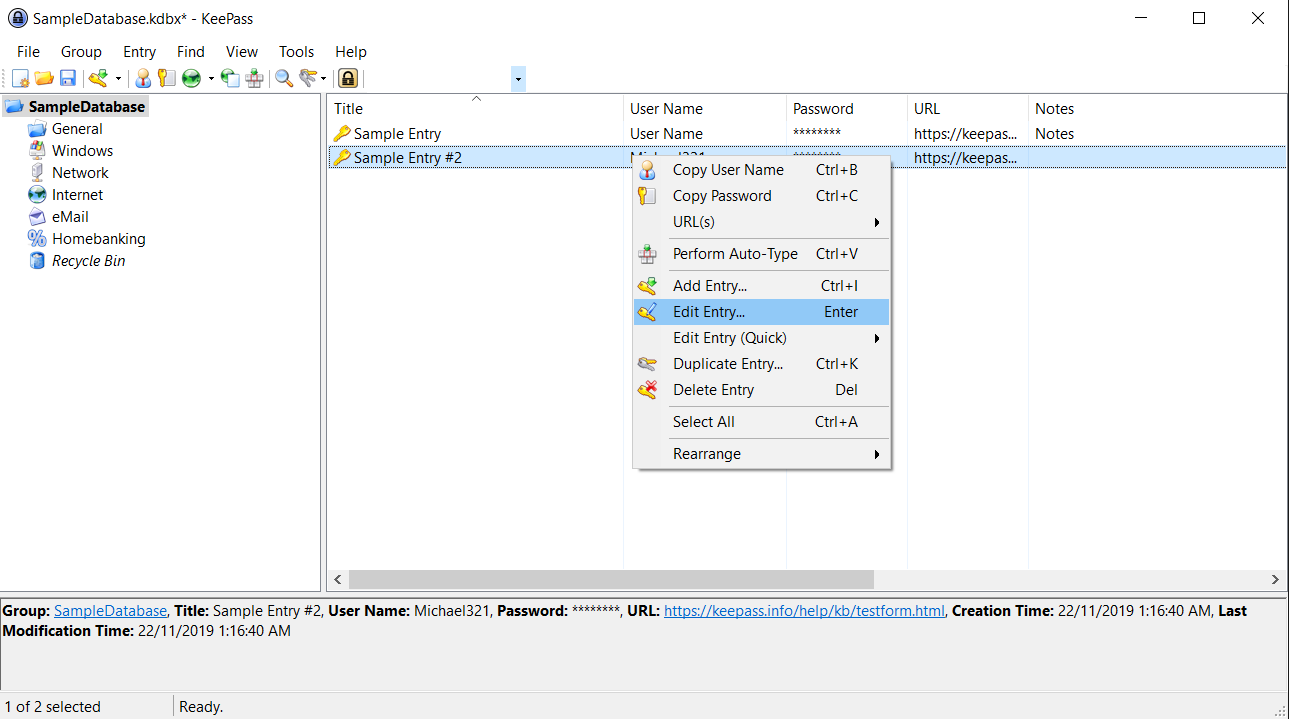
| Lokal fil (KeePass) | I en enda databasfil, i KeePass 2.x i formatet KDBX. Du synkar den själv, till exempel via en molnmapp eller en nätverksdisk. | Allt i databasen är förlorat. Det finns ingen bakdörr och ingen huvudnyckel som öppnar den. | Kopiera filen till en annan dator, eller exportera listan till TXT, HTML, XML eller CSV. |
| Självhostad server (Vaultwarden) | På din egen server, i en katalog som du själv monterar och säkerhetskopierar. | Projektet tar inget ansvar för förlorad data och rekommenderar regelbundna säkerhetskopior av filer och databas. | Serverns data ligger i en datakatalog, med SQLite i databasfilen db.sqlite3 och bilagorna som separata filer. |
Den inbyggda sorten är enklast att komma i gång med, men den binder valvet till ett konto hos Google eller Apple. Molntjänsten fungerar på flera plattformar och ger dig en exportfil i flera format. KeePass och Vaultwarden lägger valvet hos dig, och då är det också du som ansvarar för säkerhetskopian.
Ett valv hos en leverantör kan röja vilka tjänster du använder
Att lösenorden är krypterade betyder inte att allt i valvet är det. Det visade intrånget hos lösenordshanteraren LastPass 2022. I sin notis den 22 december 2022 skrev LastPass att angriparen hade kopierat en säkerhetskopia av kundernas valvdata. Den låg i ett eget binärformat med både okrypterade uppgifter, som webbadresser, och helt krypterade fält, som användarnamn, lösenord, säkra anteckningar och formulärdata.
De krypterade fälten skyddades med 256-bitars AES och kunde bara låsas upp med en nyckel härledd ur varje användares huvudlösenord. LastPass varnade samtidigt för att angriparen kunde försöka gissa huvudlösenorden med råstyrka. I en uppdatering den 1 mars 2023 angav LastPass att säkerhetskopiorna omfattade valvdata för alla kunder. Allt känsligt innehåll var krypterat utom webbadresser, sökvägar till installerade LastPass-program för Windows och macOS och, i vissa fall, e-postadresser.
Webbadresserna i ett valv kan visa vilka tjänster du har konton hos, även när ingen kan läsa lösenorden. I KeePass krypteras hela databasen, även webbadresserna, användarnamnen och anteckningarna.
Webbläsaren räcker för att sluta återanvända lösenord
Chrome, Edge och Firefox kan i dag fylla i lösenord även i andra appar på mobilen, både på Iphone och Android. Men webbläsarna har kvar några brister, enligt Internetstiftelsens genomgång, som senast uppdaterades den 20 januari 2025:
- Chrome, Edge och Firefox låser inte lösenordsvalvet som standard. Glömmer du att låsa datorn kan någon annan logga in på dina sparade webbplatser. I Chrome slår du på skärmlåsskydd, i Firefox lägger du till ett eget huvudlösenord och i Edge kan du välja något av dem.
- På Windows låter Chrome, Edge och Firefox andra appar importera alla sparade lösenord. I Firefox stänger ett huvudlösenord den vägen, men huvudlösenordet är avstängt som standard. Chrome och Edge har ingen lösning på problemet.
- Chrome och Edge synkar inte lösenorden totalsträckskrypterat. Firefox synkar totalsträckskrypterat. Google skriver att kryptering på enheten med tiden ska slås på för alla i Chrome.
- Chrome kan dela ett sparat lösenord, men bara med en medlem i familjegruppen i Google. Edge och Firefox kan inte dela lösenord, enligt Internetstiftelsen. Det kan Icloud-nyckelringen och de fristående lösenordshanterarna.
Safari låser valvet, eftersom Icloud-nyckelringen kräver skärmlåslösenordet eller Touch ID/Face ID innan den fyller i ett lösenord. Däremot finns Icloud-nyckelringen inte för Android.
Radera exportfilen när lösenorden har flyttats
Exportfunktionen är din väg ut, men ofta ger den en okrypterad fil med alla dina lösenord. Apple varnar för att exporterade lösenord inte krypteras och uppmanar dig att radera filen när lösenorden har importerats till en annan lösenordshanterare. Från Apple går wifi-lösenord, lösenord som delas i en grupp som du inte själv har skapat och inloggningar med Logga in med Apple inte att exportera.
Bitwarden avråder från att spara eller skicka en okrypterad exportfil via osäkra kanaler som e-post, och råder dig att radera den direkt efter användning. Bara .json-formaten tar med kort, identiteter, sparade nycklar (passkeys) och SSH-nycklar. Väljer du krypterad export finns två varianter:
- Kontobunden: filen kan bara importeras till samma Bitwarden-konto. Ett konto med samma e-postadress på en självhostad server räknas inte som samma konto.
- Lösenordsskyddad: filen kan importeras till vilket Bitwarden-konto som helst med lösenordet du satte vid exporten.
Från iOS 26 och Android 10 kan Bitwarden också föra över valvet direkt till en annan app som stöder protokollet FIDO Credential Exchange. Exportera, kontrollera att allt kom med i den nya tjänsten och avsluta den gamla sist, i samma ordning som när du byter molntjänst för dina filer.
Vilken lösenordshanterare passar dig?
Du vill bara sluta återanvända lösenord. Låt webbläsaren spara dem, men slå på skärmlåsskydd i Chrome eller ett huvudlösenord i Firefox så att valvet låses. Internetstiftelsen råder dig också att välja lösenord med minst tolv tecken och att använda tvåfaktorsinloggning där det går. Har ett lösenord läckt finns en genomgång på Aka.se av vad du gör om dina uppgifter har läckt.
Du har flera plattformar. Blandar du Iphone med en Android-telefon, eller med Firefox på en Windows-dator, räcker inte Icloud-nyckelringen. Den saknas för Android och fungerar inte med Firefox på Windows. Googles lösning följer ditt Google-konto i Chrome och på Android. En molntjänst som Bitwarden finns som webbapp, webbläsartillägg och app för dator och mobil, och kan importera lösenorden från webbläsaren.
Du vill äga valvet själv. KeePass ger dig en enda fil utan något konto hos någon leverantör, men KeePass har ingen inbyggd säkerhetskopiering. KeePass-projektets wiki råder dig att säkerhetskopiera databasen varje gång du ändrar den och att lägga kopian på en annan plats än originalet. Vaultwarden ger synkning via din egen server med Bitwardens appar. Webbvalvet kräver https. Projektet är inte knutet till Bitwarden Inc.
Med Bitwarden och KeePass kan ingen annan återställa ett glömt huvudlösenord. Hur du säkerhetskopierar huvudlösenordet och ger en anhörig nödåtkomst står i vår guide till backup av lösenord och privata nycklar.
Uppgifterna om export och glömt huvudlösenord bygger på hjälpsidorna hos Bitwarden, Apple, Google och KeePass i november 2026.
Senast faktagranskad: 7 november 2026